Les risques à utiliser un mot de passe faible
Les pirates s'attaquent aux entreprises — petites ou grandes — et parviennent à leur soutirer les identifiants des utilisateurs ; rien qu'en 2024 Viamedias, Almerys, France Travail, Auchan, FFF, Picard, Boulanger, Norauto, SFR et Free ont eu droit à une fuite de données.
Les mot de passes doivent être stockés sous forme de hash, une empreinte irréversible mais dans le cas d'un mot de passe trop simple, une attaque par force brute — consistant à essayer toutes les combinaisons — ou dictionnaire — tester des mots de passe connus et leurs variations — est possible et a de grandes chances de réussir.
Une fois le mot de passe trouvé, le pirate pourra consulter vos données en ligne (email, photos ...), publier en votre nom ou tout simplement voler vos comptes.
On imagine bien l'impact sur la réputation ou les finances d'une entreprise si cela permet de répandre de fausses informations ou récupérer des documents comptables.
Comment constituer un mot de passe solide
L'ANSSI (Agence Nationale de la Sécurité des Systèmes d'Information) recommande un mot de passe d'au moins 12 caractères apparemment aléatoires et avec des caractères spéciaux.
L'objectif que qu'un attaquant ne puisse pas parvenir à trouver votre mot de passe automatiquement en un temps raisonnable, s'il peux parvenir à en obtenir un maximum en quelques heures, il y a fort à parier qu'il ne laissera pas son ordinateur tourner plusieurs mois pour obtenir ceux qui ont résisté jusque là.
Comme vous pouvez le constater dans le tableau ci-dessous, la longueur et le nombre de caractères possibles influent énormément sur la durée nécessaire d'une attaque.
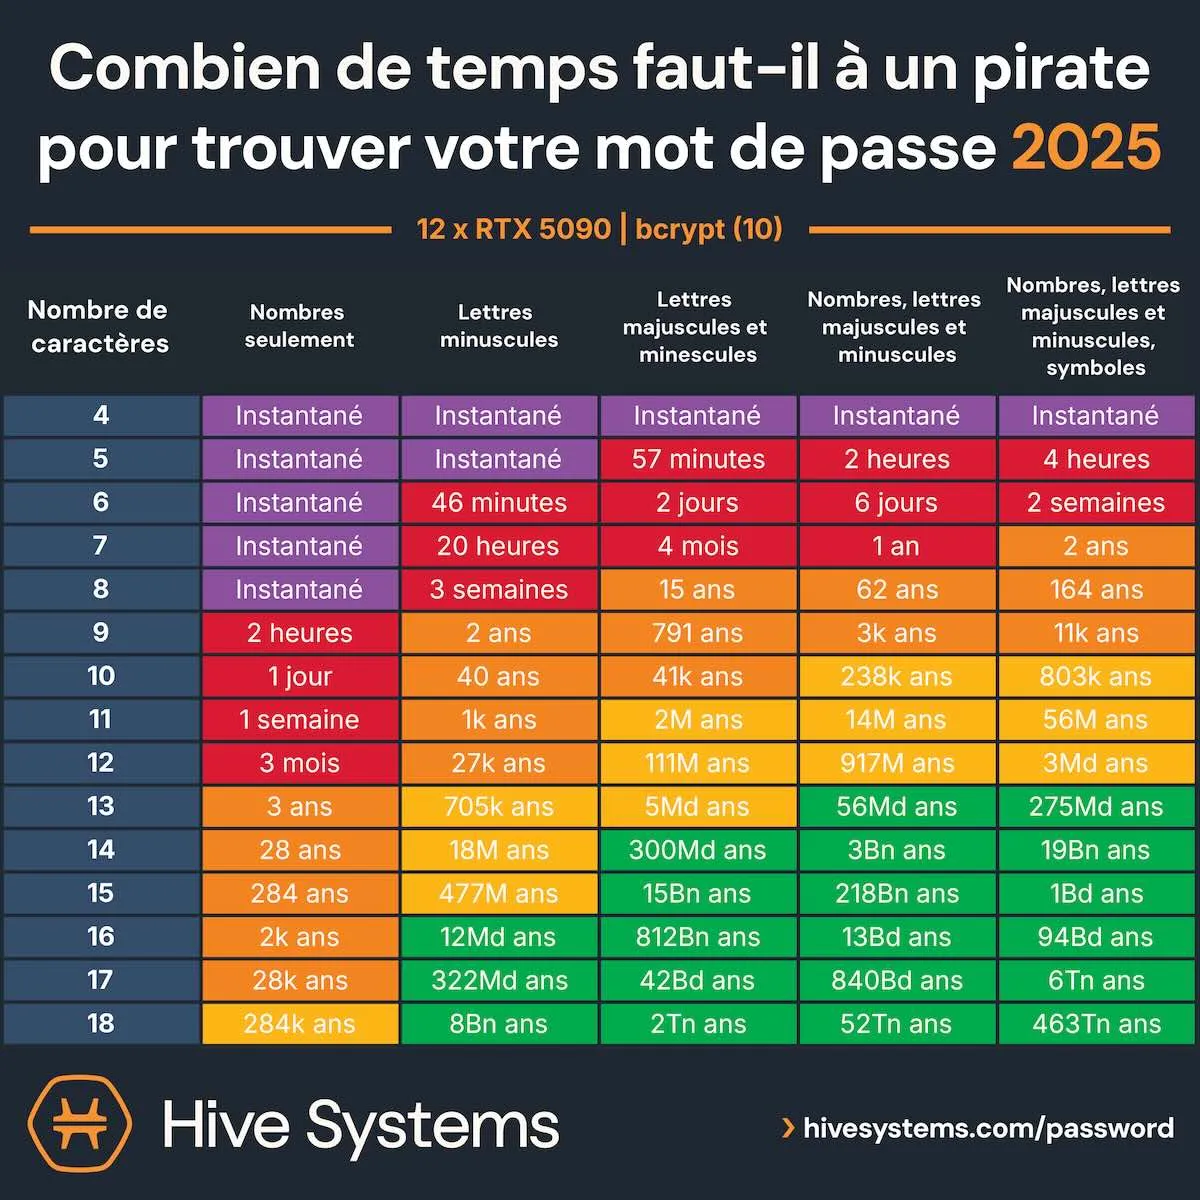
Une possibilité pour ajouter facilement de la longueur est d'utiliser une phrase de passe, cela consiste à imaginer une phrase ou quelques mots aléatoires puis à ajouter des caractères spéciaux (par exemple, entre les mots) et saupoudrer de chiffres.
Les pièges
Florilèges des erreurs les plus courantes concernant les mots de passe.
Noter ou enregistrer en clair
On ne compte plus le nombre de mots de passe vu sur des post-it ou enregistrés dans un fichier texte, le problème étant évident pour le papier, quel est le problème à noter son mot de passe dans un fichier ?
Le souci est qu'il n'y a aucune sécurité : un virus qui passe par là, le vol de l'ordinateur et le mot de passe est dans la nature.
Utiliser un mot de passe cramé
Les listes des mots de passes les plus utilisés circulent chaque année.
Pour 2025, il s'agit de ceux-ci :
- password
- 123456
- 123456789
- guest
- qwerty
- 12345678
- 111111
- 12345
- col123456
- 123123
Partager son compte
Pratiqué le plus souvent en environnement professionnel, le partage de compte multiplie les risques. En effet il suffit qu'un seul des utilisateurs soit compromis pour que la totalité des utilisateurs et données soient impactés, sans compter les personnes qui partent de l'entreprise ne conservant les accès.
Réutiliser son mot de passe
J'ai trouvé un bon mot de passe, long et complexe, je peux l'utiliser partout ?
NON
Comme nous l'avons vu, les fuites arrivent et tôt ou tard, le mot de passe sera compromis, mais il est possible de limiter l'impact en ayant un mot de passe différent pour chaque usage.
Des solutions ?
La semaine prochaine nous parlerons des sécurités complémentaires à mettre en place (2FA) et des gestionnaires de mot de passe.